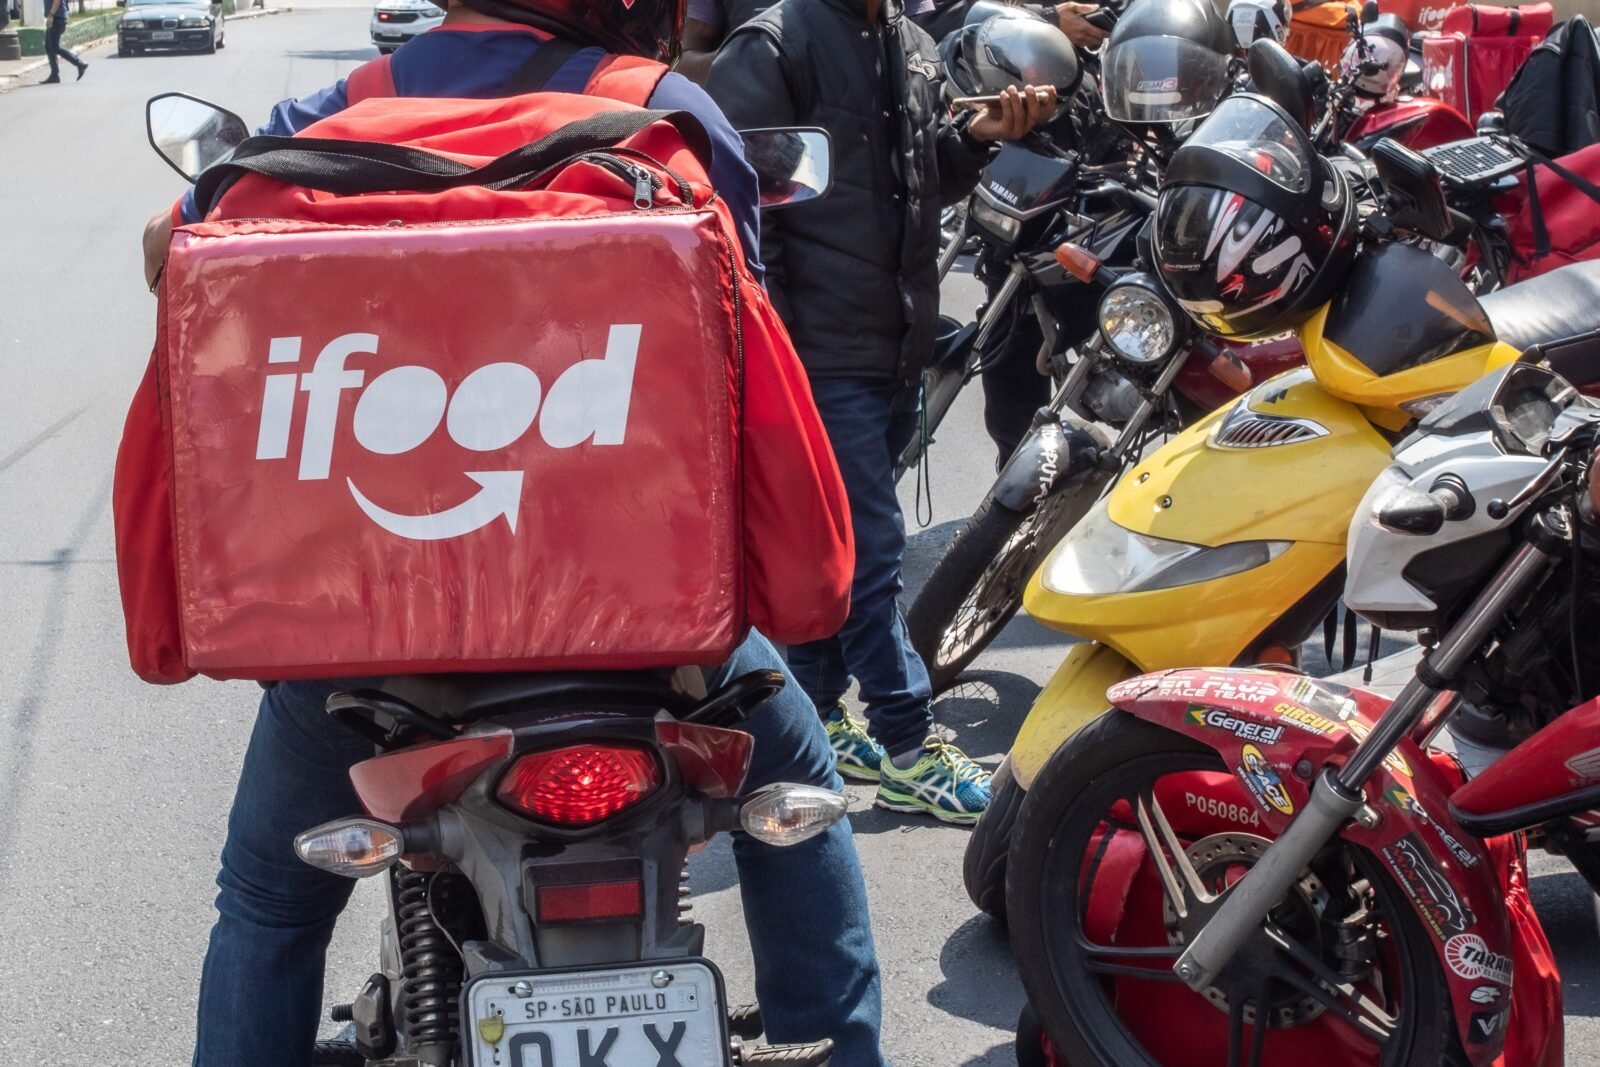
Ao g1, a empresa disse que ainda investiga o caso e, por isso, não pode confirmar quantas pessoas foram afetadas. A empresa começará a avisar os clientes atingidos por e-mail a partir desta quinta. (saiba o que foi vazado). A invasão, segundo a empresa, ocorreu no sábado (14). O iFood não detalhou como os criminosos entraram em seus sistemas, mas afirmou que os serviços seguem funcionando normalmente. Os invasores não tiveram acesso a senhas, cartões, meios de pagamento, saldos, extratos ou informações biométricas. “O iFood notificou a Agência Nacional de Proteção de Dados (ANPD) e colabora com a autoridade. A investigação e o monitoramento continuam”, completou a companhia. Agora no g1 Quem foi afetado e quais dados foram expostos Clientes e usuários do iFood Benefícios: apenas o número de telefone. Representantes de restaurantes: o telefone cadastrado, o CPF ou ambos.Entregadores: os dados expostos podem incluir nome, e-mail, telefone, endereço e CPF. Em alguns casos, também foram expostos os números da agência e da conta bancária. O iFood orienta os clientes afetados a ficar atentos a ligações e e-mails com pedidos de senha, código de verificação ou pagamento. A empresa também recomenda desconfiar de links desconhecidos enviados em nome do iFood. “O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem. Se puder, ative a verificação em duas etapas”, afirmou a empresa. Na ocasião, foram expostos dados como nome e CPF dos usuários. Segundo o iFood, as credenciais de acesso às contas (login e senha) não foram comprometidas. Como uma traição envolveu o CEO da Nvidia em investigação de espionagem
iFood sofre ataque hacker que expõe dados de clientes, entregadores e representantes de restaurantes